Solutions internet de secours en entreprise
septembre 3, 2026
Sécuriser les accès distants en entreprise
septembre 7, 2026
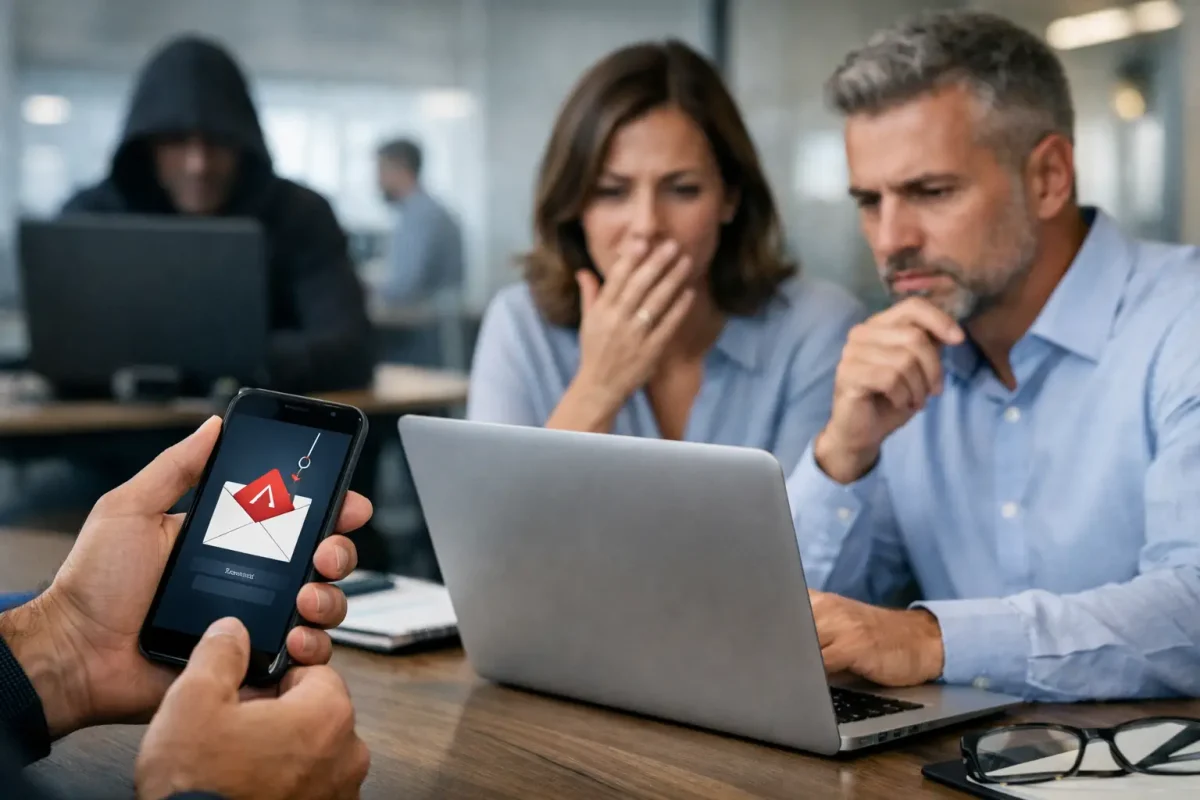
Un faux email de fournisseur, une demande de virement urgente signée du dirigeant ou une notification Microsoft 365 très crédible suffisent à compromettre une PME. Le phishing ne cible pas uniquement les grandes entreprises : les fraudeurs recherchent surtout les organisations où un accès email, un mot de passe ou une facture peut être exploité rapidement. Pour prévenir le phishing chez les collaborateurs PME, il faut combiner vigilance humaine, outils de protection et règles de réaction simples.
Le bon objectif n’est pas de transformer chaque collaborateur en expert cybersécurité. Il consiste à réduire les occasions d’erreur, à rendre les tentatives de fraude plus visibles et à éviter qu’un message douteux bloque toute l’activité de l’entreprise.
Pourquoi les PME sont particulièrement exposées au phishing
Dans une petite ou moyenne entreprise, les équipes cumulent souvent plusieurs responsabilités. Une assistante administrative gère les factures, un commercial échange avec des clients, un responsable valide parfois des paiements entre deux rendez-vous. Cette organisation efficace au quotidien peut aussi créer des points d’entrée : la pression du temps favorise les clics rapides et les vérifications incomplètes.
Les attaquants connaissent ces mécanismes. Ils imitent les partenaires habituels, les plateformes de partage de documents, les banques, les transporteurs ou les services cloud. Avec les informations disponibles sur les sites web et les réseaux professionnels, ils peuvent personnaliser leurs messages, mentionner un vrai nom, un projet ou une fonction interne.
Le risque ne se limite pas au vol d’un mot de passe. Un compte compromis peut servir à envoyer des demandes frauduleuses à vos clients, accéder à des documents partagés, détourner une conversation commerciale ou propager une fraude vers d’autres collaborateurs. Pour une PME, les conséquences sont opérationnelles autant que financières : arrêt de service, perte de confiance, temps mobilisé pour l’incident et dépenses imprévues.
Prévenir le phishing des collaborateurs PME : commencer par les usages réels
Une sensibilisation efficace part des situations que les équipes rencontrent réellement. Un message général envoyé une fois par an aura peu d’effet s’il ne correspond pas aux habitudes des collaborateurs. Les personnes qui reçoivent des factures, gèrent la paie, administrent les outils cloud ou réalisent des paiements doivent connaître les scénarios qui les visent en priorité.
La formation doit montrer des exemples concrets : une fausse facture avec un nouveau numéro de compte, un lien vers une page de connexion qui ressemble à Microsoft 365, une pièce jointe présentée comme un bon de commande, ou une demande urgente envoyée depuis une adresse très proche de celle d’un dirigeant. L’enjeu est d’apprendre à repérer un faisceau d’indices, plutôt que de chercher une faute d’orthographe qui n’existe plus toujours.
Les bons réflexes sont simples : vérifier l’adresse complète de l’expéditeur, se méfier de l’urgence inhabituelle, ne pas se connecter via un lien reçu par email et contrôler une demande sensible par un autre canal. Un appel à un contact connu ou une validation interne peut éviter un virement frauduleux. Cette vérification doit être perçue comme une procédure normale, jamais comme un manque de confiance.
Former régulièrement, sans immobiliser les équipes
Le phishing évolue vite. Une session annuelle reste utile pour poser les bases, mais elle ne suffit pas à maintenir les bons réflexes. Des rappels courts, ciblés et réguliers sont plus faciles à retenir. Ils peuvent être intégrés à une réunion d’équipe, à l’arrivée d’un nouveau collaborateur ou à la suite d’une campagne de fraude observée dans le secteur.
Les simulations d’emails frauduleux peuvent également aider, à condition de ne pas installer une culture de la sanction. Leur rôle est d’identifier les besoins de formation et de faire progresser les équipes. Une campagne trop punitive pousse les utilisateurs à cacher leurs erreurs, alors qu’une alerte précoce est souvent ce qui limite les dégâts.
Sécuriser l’email avant qu’un message n’arrive en boîte de réception
Les collaborateurs restent une ligne de défense essentielle, mais ils ne doivent pas être seuls face à chaque tentative. Une protection email correctement configurée réduit le volume de messages dangereux qui atteignent les boîtes de réception. Filtrage antispam, analyse des pièces jointes, détection des liens suspects et protection contre l’usurpation d’identité constituent une première barrière indispensable.
La configuration des domaines email compte tout autant. Des mécanismes d’authentification permettent de limiter l’envoi de messages frauduleux qui utilisent le nom de votre entreprise. Ils ne bloquent pas toutes les tentatives, mais ils réduisent le risque que vos clients, partenaires ou collaborateurs reçoivent un message semblant provenir de votre organisation.
Il faut aussi éviter que la sécurité repose sur une seule solution. Un filtrage performant peut laisser passer un message inédit. À l’inverse, un filtre trop strict peut retenir une communication légitime et ralentir un processus métier. Le bon réglage dépend du volume d’emails, de la sensibilité des échanges et des outils déjà utilisés par l’entreprise. Un suivi régulier permet d’ajuster les règles sans perturber les équipes.
La double authentification réduit fortement l’impact d’un vol de mot de passe
Lorsqu’un collaborateur saisit ses identifiants sur une fausse page, la double authentification peut empêcher l’accès au compte. Elle ajoute une preuve d’identité supplémentaire, par exemple via une application d’authentification ou une clé de sécurité. Elle est particulièrement recommandée pour les messageries, les accès cloud, les comptes administrateurs, les outils de comptabilité et les plateformes de partage de fichiers.
Toutes les méthodes de double authentification n’offrent pas le même niveau de protection. Un code reçu par SMS peut être pratique, mais une application dédiée ou une clé matérielle apporte généralement une meilleure résistance aux détournements. Le choix doit toutefois rester compatible avec les contraintes des collaborateurs, notamment pour les équipes mobiles ou les environnements multisites.
Mettre en place une procédure claire lorsqu’un doute apparaît
Le pire scénario n’est pas toujours le clic. C’est le clic suivi d’un silence, parce que le collaborateur craint d’avoir commis une erreur. Une PME doit donc définir un circuit de signalement compréhensible par tous : à qui transférer un email douteux, quel numéro appeler en cas de saisie d’identifiants, qui peut bloquer un compte ou réinitialiser un accès.
Cette procédure doit être accessible immédiatement. Une phrase simple dans la signature interne, un bouton de signalement dans la messagerie ou une consigne affichée dans l’espace collaboratif peuvent suffire. Le message à faire passer est clair : signaler vite est une bonne pratique, même si le doute semble mineur.
En cas de compromission suspectée, les premières minutes comptent. Il faut isoler la session si nécessaire, réinitialiser le mot de passe, vérifier les règles de transfert automatique de la messagerie, contrôler les connexions récentes et prévenir les interlocuteurs concernés si des emails frauduleux ont pu être envoyés depuis le compte. Les actions exactes dépendent de l’environnement informatique, mais elles doivent être préparées avant l’incident.
Protéger aussi les processus financiers et administratifs
Le phishing vise souvent les paiements plutôt que les systèmes techniques. Une facture modifiée, un changement d’IBAN ou une instruction urgente de la direction peuvent contourner des protections email pourtant efficaces. C’est pourquoi les procédures financières doivent inclure des contrôles indépendants du message reçu.
Pour les changements de coordonnées bancaires, une confirmation via un numéro de téléphone déjà enregistré est préférable à une réponse au même email. Pour les virements inhabituels, une double validation interne réduit le risque. Ces règles peuvent sembler contraignantes, mais elles sont bien moins coûteuses qu’un paiement détourné. Elles doivent être proportionnées : un processus lourd pour chaque petite dépense peut freiner l’activité, tandis qu’un contrôle renforcé sur les montants ou fournisseurs sensibles est généralement pertinent.
Les absences doivent également être anticipées. Les fraudeurs profitent volontiers d’un dirigeant en déplacement ou d’un responsable comptable indisponible. Une délégation claire, des seuils de validation et une liste de contacts fiables évitent que l’urgence devienne un argument suffisant pour contourner les règles.
Faire du phishing un sujet de gestion continue
Prévenir le phishing chez les collaborateurs PME ne relève pas d’une action ponctuelle. C’est un travail de continuité entre la messagerie, les identités, les postes de travail, les sauvegardes, les règles financières et le support aux utilisateurs. Une entreprise qui sait qui administre ses accès, où sont stockées ses données et comment escalader un incident réagit plus vite et avec moins d’incertitude.
Un audit des outils existants permet souvent d’identifier des améliorations immédiates : comptes anciens encore actifs, double authentification non généralisée, protections email mal exploitées, absence de procédure de signalement ou droits d’accès trop étendus. Le sujet mérite d’être suivi par un interlocuteur capable de relier sécurité, infrastructure et assistance quotidienne.
Avec une approche centralisée, Anagramme peut aider les PME à aligner protection de messagerie, gestion des accès et accompagnement des collaborateurs. La meilleure prévention reste celle qui s’intègre au travail quotidien : des outils bien réglés, des règles comprises et la certitude qu’une aide est disponible dès qu’un email paraît suspect.